En el diseño e instalación de sistemas de seguridad electrónica, la protección física de los accesos es solo la mitad de la ecuación. Tradicionalmente, los sistemas de control de accesos se han centrado en la resistencia mecánica de las cerraduras, pestillos y ventosas electromagnéticas. Sin embargo, en la era de la ciberseguridad corporativa, transmitir identidades en texto claro a través del aire o del cableado convierte a cualquier puerta física en un objetivo vulnerable a ataques informáticos de bajo coste.
Añadir cifrado criptográfico a un sistema de control de accesos transforma por completo la arquitectura de seguridad. A continuación, analizamos las ventajas fundamentales de implementar cifrado de extremo a extremo e integramos los productos y credenciales cifradas de CDVI dentro de escenarios prácticos de campo.
1. Ventajas Clave del Cifrado Integrado y Soluciones Cifradas de CDVI
Añadir un blindaje criptográfico de grado bancario y/o militar (como AES-128 y AES-256) al ecosistema de acceso aporta beneficios estructurales que van mucho más allá de impedir la copia de una tarjeta:
- Inviolabilidad de Credenciales y Erradicación de la Clonación: Las tarjetas tradicionales de 125 kHz o MIFARE® Classic transmiten su identificador único de forma abierta. La gama KRYPTO de CDVI utiliza credenciales inteligentes MIFARE® DESFire® EV2/EV3 de 4K —como las tarjetas imprimibles BCD, los llaveros ultrarrobustos METALD y los identificadores de epoxi TAG-EV2— protegidas mediante un algoritmo de autenticación con firma AES-128 y claves diversificadas, haciendo imposible la clonación no autorizada.
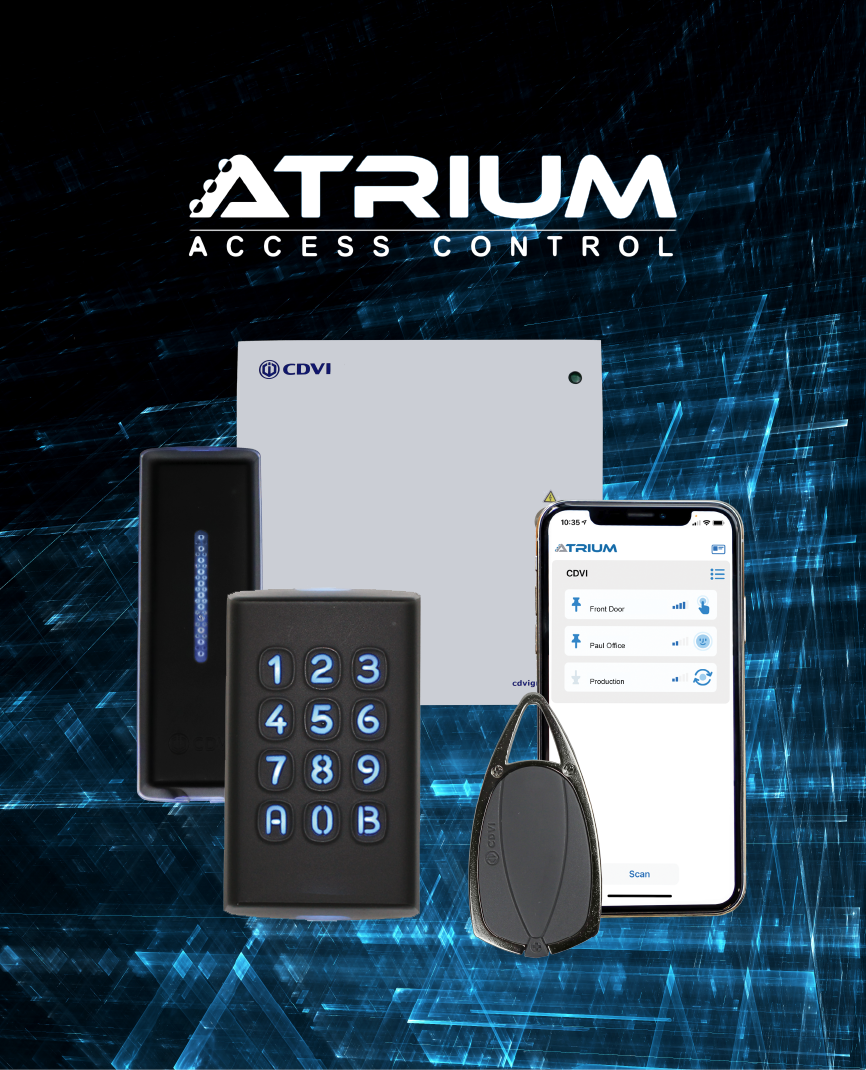
- Cierre del Vector de Ataque en el Cableado (Lector a Controladora): En sistemas cableados convencionales, el bus Wiegand transmite datos en texto plano. La combinación de lectores cifrados CDVI (como KPROX, KPAD) con la controladora ATRIUM A22K canaliza la información a través de RS-485 bajo protocolo OSDP-2 con cifrado AES-256, neutralizando cualquier intento de interceptación (sniffing) o manipulación en el cableado. Además, el protocolo usado por ATRIUM KRYPTO es propietario de CDVI, siendo una solución totalmente única y segura en el mercado.
- Seguridad Integrada en la Red IP y Gestión Web: El tráfico entre las controladoras de puerta, los servidores y las aplicaciones se protege mediante HTTPS (SSL/TLS) y encriptación AES-256. La controladora IP de 2 puertas A22K / A22KPOE incluye un servidor web integrado de alta seguridad que evita que atacantes en la red local capturen eventos o contraseñas.
- Gestión de Claves Diversificadas sin Complejidad Técnica: Históricamente, configurar sistemas cifrados requería tarjetas máster de programación complejas. La solución ATRIUM Krypto de CDVI genera automáticamente claves de autenticación encriptadas y diversificadas nada más conectar los equipos, ofreciendo un nivel de seguridad militar Plug & Play sin curva de aprendizaje.
- Apertura Móvil Cifrada sin Costes en la Nube: Mediante la credencial móvil Mobile-PASS (licencias AMC25) y la app ATRIUM BT, los usuarios pueden abrir puertas desde su smartphone por Bluetooth con encriptación AES de 128 bits de extremo a extremo, sin cuotas periódicas de mantenimiento.
 |
 |
 |
2. Diferencias Funcionales: 4 Ejemplos Prácticos de Campo con Productos CDVI
Para entender la diferencia técnica entre un sistema convencional, sin cifrado, y un ecosistema cifrado de extremo a extremo, analizamos cuatro escenarios reales. También revisamos cómo se comporta la tecnología CDVI.
Ejemplo Práctico 1: Ataque por Clonación de Credencial en Espacios Públicos
- Escenario: Un atacante se aproxima a un empleado en una cafetería portando un clonador RFID portátil comercial en su bolsillo.
- SISTEMA TRADICIONAL (125 kHz / MIFARE® Classic):
- Funcionamiento: La tarjeta emite de forma continua su código de instalación y número de usuario al recibir el campo de radiofrecuencia.
- Resultado: El atacante copia la credencial en 2 segundos, la graba en un chip virgen e ingresa a las instalaciones sin forzar ningún acceso.
- SOLUCIÓN CIFRADA CDVI (Tarjeta BCD / Llavero METALD + Controladora A22K):
- Funcionamiento: La credencial MIFARE® DESFire® EV2 4K (BCD o METALD) exige una autenticación mutua basada en un desafío criptográfico (challenge-response) con clave AES de 128 bits.
- Resultado: Al no poseer la clave secreta de autenticación de la instalación, la tarjeta CDVI rechaza la lectura. Intento de clonación totalmente fallido.
Ejemplo Práctico 2: Sabotaje del Cableado tras el Lector Exterior (Sniffing)
- Escenario: Un intruso desmonta el lector exterior de la fachada y conecta un interceptor de datos (data logger) a los cables de comunicación.
- SISTEMA TRADICIONAL (Lector Wiegand Estándar):
- Funcionamiento: Las pulsaciones binarias de las tarjetas leídas viajan al descubierto por el cable de datos D0/D1.
- Resultado: El dispositivo registra los códigos validados. El atacante reproduce la secuencia eléctrica (replay attack) y abre la puerta.
- SOLUCIÓN CIFRADA CDVI (Lectores KPROX / KPAD sobre BUS OSDP a A22K):
- Funcionamiento: La comunicación entre los lectores KPROX / KPAD y la controladora ATRIUM A22K opera bajo el protocolo OSDP-2 cifrado con AES de 256 bits.
- Resultado: El interceptor solo captura un flujo ininteligible de datos cifrados. Las peticiones repetidas son rechazadas por falta de sincronización en los tokens de sesión.
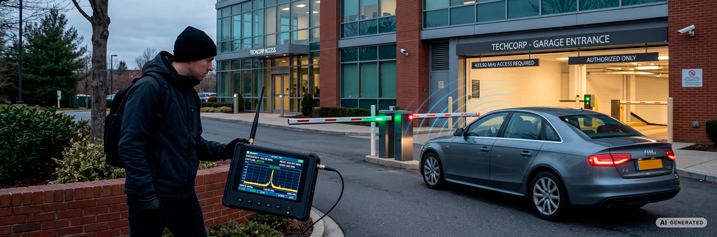
Ejemplo Práctico 3: Interceptación Vía Radio en Accesos Vehiculares
- Escenario: En la entrada del garaje corporativo, un atacante utiliza un analizador de espectro de radiofrecuencia (433,92 MHz) para capturar la orden de apertura enviada desde los vehículos.
- SISTEMA TRADICIONAL (Mando Vía Radio de Código Fijo):
- Funcionamiento: El emisor radio transmite exactamente la misma secuencia binaria cada vez que se pulsa el botón.
- Resultado: La señal se graba y se retransmite posteriormente para abrir la barrera sin disponer del mando físico.
- SOLUCIÓN CIFRADA CDVI (Emisores S3TR128E2 / S3TR128E4 y Receptor SEL128R433-WPL / BEACON):
- Funcionamiento: Los mandos S3TR128E2 / S3TR128E4 transmiten en 433,92 MHz combinando encriptación simétrica AES de 128 bits con el protocolo de código dinámico evolutivo KeeLoq® Rolling Code hacia el receptor SEL128R433128-WPL o el receptor BEACON SEL2641R433-BWE (con tarjetas CTBC).
- Resultado: El código cambia matemáticamente con cada pulsación de forma impredecible. La señal interceptada queda invalidada inmediatamente tras ser transmitida.
Ejemplo Práctico 4: Inspección de Red LAN y Administración Remota
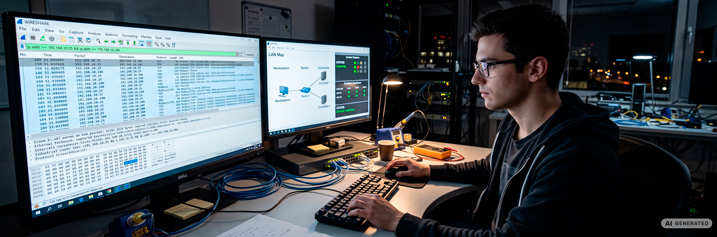
- Escenario: Un usuario conectado a la red local (LAN) utiliza software de análisis de paquetes (Wireshark) para espiar la comunicación entre el puesto de trabajo y las controladoras.
- SISTEMA TRADICIONAL (Servidor Web HTTP sin Cifrado):
- Funcionamiento: Los nombres de usuario, contraseñas de administración y registros de eventos se envían en texto plano.
- Resultado: El atacante obtiene las credenciales de administrador y toma el control total del sistema de accesos.
- SOLUCIÓN CIFRADA CDVI (Controladora A22K / A22KPOE con HTTPS y AES-256):
- Funcionamiento: La controladora A22K / A22KPOE de CDVI integra un servidor web seguro que exige conexiones HTTPS (SSL/TLS) y encripta el tráfico de datos Ethernet mediante AES-256.
- Resultado: El flujo de datos en la red local resulta completamente infranqueable, preservando la privacidad de las credenciales y la integridad del sistema.
3. Cuadro Comparativo Resumen
|
Característica / Función
|
Control de Acceso Tradicional
|
Control de Acceso Cifrado (CDVI ATRIUM Krypto)
|
|---|---|---|
|
Tecnología de Credencial
|
125 kHz Proximidad / MIFARE® Classic
|
MIFARE® DESFire® EV2/EV3 / Mobile-PASS
|
|
Cifrado Tarjeta ➔ Lector
|
Sin cifrado (Texto claro)
|
AES-128 bits
|
|
Protocolo Lector ➔ Controladora
|
Wiegand 26/34 bits (Abierto)
|
RS-485 OSDP-2 con cifrado AES-256
|
|
Cifrado Controladora ➔ Red/App
|
HTTP / Sin cifrado IP
|
HTTPS (SSL/TLS) + AES-256 bits
|
|
Resistencia a Clonación
|
Vulnerable (Herramientas baratas)
|
Inviolable (Claves diversificadas)
|
|
Complejidad de Puesta en Marcha
|
Sencilla pero insegura
|
Autoconfigurable (Sin programadores)
|
Preguntas frecuentes
1. ¿Por qué es crítico implementar cifrado en un sistema de control de accesos? El cifrado protege los datos que viajan entre las credenciales (tarjetas, fobs o móviles), los lectores y los controladores. Sin cifrado, la información es vulnerable a ser interceptada, lo que permite la clonación de tarjetas y el acceso no autorizado a instalaciones críticas o áreas restringidas.
2. ¿Qué diferencia hay entre el protocolo Wiegand y OSDP a nivel de seguridad? El protocolo tradicional Wiegand transmite los datos de las tarjetas en texto plano, haciéndolo altamente vulnerable a ataques de sniffing. Por el contrario, OSDP (Open Supervised Device Protocol) con perfil Secure Channel cifra de extremo a extremo la comunicación bidireccional mediante algoritmos avanzados (como AES-128), evitando cualquier manipulación o escucha en el cableado.
3. ¿Qué credenciales se recomiendan para un sistema altamente seguro? Se recomienda abandonar las tecnologías de proximidad de baja frecuencia (125 kHz) y migrar a tarjetas inteligentes de alta frecuencia (13.56 MHz) con cifrado dinámico, como la tecnología MIFARE® DESFire® (EV2 o EV3). Estas credenciales utilizan algoritmos criptográficos robustos que hacen que su clonación sea prácticamente imposible.
4. ¿El proceso de cifrado genera demoras en la lectura y apertura de puertas? No. Aunque el cifrado añade una capa de complejidad matemática al autenticar la credencial, el hardware y los procesadores actuales en lectores y controladores de última generación realizan estas operaciones en escasos milisegundos, manteniendo una experiencia de usuario rápida y fluida sin comprometer la seguridad.
5. ¿Es posible actualizar un sistema antiguo a uno con cifrado de extremo a extremo? Sí, es completamente viable. Muchos sistemas actuales permiten una migración por fases. Se pueden sustituir primero los lectores y las tarjetas por tecnologías seguras (OSDP y DESFire) compatibles con los controladores existentes, y escalar progresivamente toda la infraestructura sin necesidad de detener la operatividad del edificio.