


O Desafio da Segurança Física num Data Center
Um Centro de Processamento de Dados (CPD) custodia o ativo mais valioso da era digital: a informação e a continuidade do negócio. Num ambiente tecnológico hiperconectado, uma única falha no perímetro ou um acesso não autorizado a uma sala de servidores pode traduzir-se em perdas financeiras milionárias, falhas de segurança de dados catastróficas, sanções regulamentares severas e um dano irreparável à reputação corporativa.
Para garantir a integridade dos ativos alojados (seja em infraestruturas próprias, ambientes corporativos ou instalações de Colocation), a segurança física perimetral clássica baseada em chaves tradicionais já não é suficiente. O mercado exige hoje um ecossistema de controlo de acessos inteligente, proativo, auditável e escalável que combine hardware ultra-robusto com software de gestão centralizada em tempo real.
Defesa em Profundidade: Níveis de Proteção Multicamada
1. Acesso Perimetral e Exterior
A primeira linha de defesa situa-se nos acessos veiculares e pedonais do recinto. Implementamos leitores de longa distância (UHF), sistemas de reconhecimento de matrículas (LPR) e teclados de alta resistência climática com grau antivandalismo. Isto garante uma gestão fluida e monitorizada do pessoal autorizado, fornecedores e subcontratados desde o instante em que acedem ao espaço.
2. Controlo de Eclusas e Áreas Comuns
Uma vez dentro do edifício, o objetivo é evitar que utilizadores não autorizados aproveitem a abertura legítima de uma porta para se infiltrarem atrás de um técnico. Para isso, as nossas soluções de sistemas online como ATRIUM KRYPTO incorporam de série a funcionalidade de programar sistemas de eclusas e anti-passback estrito. Por um lado, a eclusa impede que uma porta possa ser aberta se houver outra que já o esteja (sistema muito comum nos acessos a agências bancárias e laboratórios). Em relação ao anti-passback, este consiste em evitar que um utilizador possa aceder a uma mesma área ou setor sem tê-lo abandonado… obrigando a ter de validar a sua saída e cruzar para outra zona antes de poder voltar a entrar, eliminando completamente os riscos de tailgating ou piggybacking.
3. Salas de Servidores e Zonas Técnicas
O acesso às salas principais de processamento de dados requer o nível de validação mais alto possível. As nossas controladoras permitem configurar esquemas de autenticação multifator (MFA). O pessoal autorizado deve combinar algo que tem (uma credencial virtual no telemóvel ou cartão inteligente) com uma segunda credencial (biometria de reconhecimento facial, código PIN…), assegurando que a identidade por detrás do pedido é 100% real.
4. Proteção ao Nível de Rack (Armário)
A segurança não termina na porta da sala; estende-se até ao armário que aloja o hardware. Integramos fechaduras elétricas inteligentes como os cilindros eletrónicos Smartloxx diretamente nos racks de servidores. Estas fechaduras são geridas a partir da app do instalador permitindo que apenas os técnicos atribuídos a um cliente ou servidor específico possam abrir esse armário concreto, registando a data exata do evento.
Pilares Tecnológicos: Soluções de Alta Segurança
1. Encriptação Avançada contra Clonagem e Hack de Comunicações
Os cartões de proximidade convencionais e a transmissão de dados sem encriptação entre o leitor de parede e a controladora são vetores de risco críticos. Um intruso com um clonador de cartões ou a intercetar os cabos do bus poderia duplicar identidades e violar a segurança do CPD.
-
A solução ATRIUM KRYPTO com cifragem AES-256: O ecossistema de alta segurança ATRIUM KRYPTO blinda cada troca de dados. Aplica uma cifragem ponto a ponto inexpugnável: AES-128 entre a credencial e o leitor K2, e AES-256 (grau militar) entre o leitor, a controladora A22K e o servidor de gestão. Além disso, KRYPTO gera de forma automatizada chaves de encriptação únicas e diversificadas para cada cartão de proximidade, garantindo que clonar uma credencial seja computacionalmente impossível.
2. Controlo de Fluxos mediante Eclusas Físicas (SAS Interlock)
As salas de servidores críticas ou zonas de racks exigem que não exista uma linha de passagem direta a partir do exterior público. É necessária uma zona de eclusa de alta segurança onde uma porta de passagem só possa ser aberta se a porta anterior se encontrar completamente fechada e hermeticamente bloqueada, eliminando riscos de intrusões acidentais ou entradas não autorizadas (tailgating).
- A solução de eclusas nativa em ATRIUM KRYPTO: A controladora de alta segurança ATRIUM KRYPTO A22K gere a lógica de eclusas ou sistemas SAS de forma nativa e autónoma, sem necessidade de ter um servidor dedicado. O sistema interage com fechaduras motorizadas e sensores magnéticos para impedir mecanicamente que a porta interior se desbloqueie se a primeira não estiver totalmente fechada. Isto permite estruturar eclusas eficientes, integrando botões de libertação de emergência, sinais para a Central Recetora de Alarmes (CRA) ou validações de duplo fator.
3. Autenticação Inequívoca mediante Biometria de Máxima Precisão
Em infraestruturas críticas não basta que um utilizador transporte um cartão físico autorizado; deve-se verificar inequivocamente a sua identidade biológica para evitar fraudes por roubo, empréstimo ou cópias fraudulentas de credenciais.
-
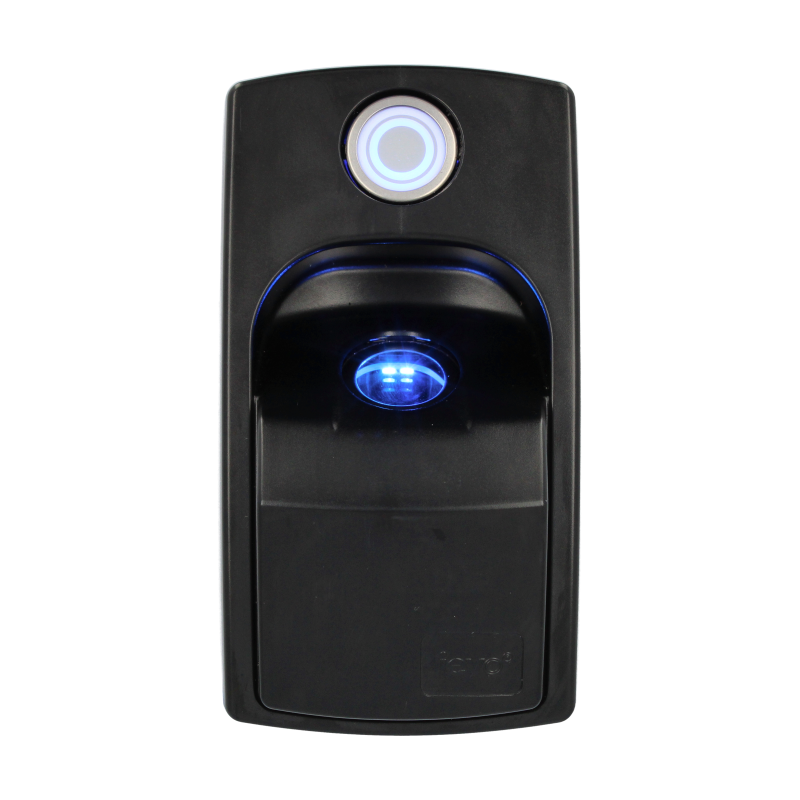
A solução Biométrica ievo com certificação ISOPAD Nível 1: A integração de leitores de impressão digital ievo ultimate™ ou leitores biométricos ievo micro™ com a controladora A22K adiciona uma camada de segurança inexpugnável. A tecnologia multiespectral MSI da ievo realiza uma leitura tridimensional de camadas profundas da pele, garantindo a deteção do pessoal autorizado mesmo que se utilizem desinfetantes ou luvas. Para combater ataques com impressões digitais sintéticas ou dedos de silicone falsos, os leitores dispõem da função avançada de deteção de vida com certificação internacional de segurança ISOPAD de Nível 1, assegurando que apenas tecido vivo aceda às salas de dados.
4. Bloqueio Físico de Grau Industrial e Certificações de Alta Segurança
A melhor lógica informática carece de valor se o bloqueio mecânico dos acessos puder ser vulnerado facilmente mediante força bruta. As portas blindadas das salas de dados e os armários críticos requerem um hardware de fecho capaz de suportar ataques físicos severos e integrar-se de forma inteligente nos protocolos de evacuação e emergências.
-
A solução com fechaduras motorizadas SERSYS: Os dispositivos da gama SERSYS proporcionam uma blindagem mecânica excecional mediante sistemas motorizados que oferecem forças de resistência ao impulso e alavancagem de 1.400 daN (mais de 1.400 kg). Desenhada especificamente para infraestruturas críticas e ambientes de missão crítica, a gama SERSYS conjuga a máxima proteção antiefracção com a segurança das pessoas, cumprindo estritamente com o seguinte quadro normativo e internacional de segurança:
-
Norma Europeia EN 12209 (Grau 6): Máxima classificação de segurança do mercado da serralharia mecânica, garantindo que o dispositivo superou ensaios de resistência brutais perante vetores de ataque realistas com ferramentas pesadas (alavancas de grande envergadura, cunhas de aço e berbequins de alta velocidade).
-
Norma de Antiefracção EN 1627 e EN 1630 (Certificação CR4): Classificação que valida a resistência da estrutura e as suas ancoragens mecânicas perante tentativas de roubo organizadas e sabotagens físicas violentas utilizando ferramentas mecânicas motorizadas.
-
Norma de Resistência Balística EN 1522 (Certificação FB4 NS): Homologação de resistência antibalas (sem projeção de estilhaços), blindando mecanicamente a zona de fecho perante impactos diretos de projéteis.
-
Normativas de Evacuação e Saídas de Emergência EN 13637 e NF S61-937: Integração absoluta com os sistemas de evacuação e as centrais de deteção de incêndios do CPD. A gama SERSYS (especialmente a série e-DAS) liberta mecanicamente a via de escape de forma automática ao receber o sinal de alarme, garantindo uma evacuação imediata e segura sem comprometer a robustez do bloqueio exterior em condições normais.
-
Produtos destacados para centros de dados
-
SERSYS KIT e-LOCK 4P D
Kit de fechadura motorizada multiponto de alta segurança E-Lock, 4 pontos (direita) com maçaneta serrilhada
-
IEVO-U+
Leitor biométrico de impressões digitais ievo ultimate™ com leitor de cartões IP65/IK10
-
SL1-33
Fechadura Inteligente Smartloxx - Kit de cilindro Smartloxx 30/30 mm (HS-10 incluído, extensível até 40/40 mm)
Ecossistema de Produtos Destacados para Centros de Dados
Para articular esta estratégia de segurança, dispomos de uma gama de hardware de alta disponibilidade pronta a ser implementada por engenheiros e instaladores:
-
Controladora de alta segurança ATRIUM KRYPTO A22K: Placa central de 2 portas com lógica de eclusas nativa, cifragem AES-256, servidor web seguro e capacidade de gestão remota descentralizada para administradores de IT.
-
Leitor biométrico ievo ultimate™ (IEVO-U): Scanner biométrico de impressões digitais robusto com grau de proteção IP65 e IK10, ideal para a verificação inequívoca com leitura multiespectral.
-
Leitor MIFARE® DESFire® EV2 KPROX: Leitor mural encriptado de alta segurança que atua como primeiro fator de autenticação para o sistema ATRIUM KRYPTO.
-
Fechadura motorizada de alta segurança Sersys E-LOCK: Mecanismo motorizado com uma formidável força de resistência de 1.400 kg, desenhado para bloquear de forma segura as portas dos racks de servidores e salas técnicas internas.
-
Tag metálico DESFire® EV2 METALD: Tag de aproximação ultradurável fabricado em metal, altamente resistente à sabotagem ou quebras em ambientes técnicos e de uso intensivo.

Benefícios Chave: Cumprimento Normativo e Gestão Eficiente
-
Conformidade Normativa (Auditorias ISO e Tier): Simplifica drasticamente os processos de certificação internacional como a ISO/IEC 27001, SOC 2 ou os padrões do Uptime Institute (Tier I a Tier IV). O sistema exporta relatórios limpos e detalhados de rastreabilidade de acessos exigidos pelos auditores.
-
Integração Aberta (SDK): Interoperabilidade nativa com o resto dos sistemas do data center, incluindo videovigilância corporativa (CCTV), alarmes de intrusão, sistemas de extinção de incêndios e plataformas de gestão de infraestrutura (DCIM).
-
Operação Multi-local Centralizada: Administre de forma remota múltiplos centros de dados ou nós de borda (Edge Data Centers) a partir de uma única interface web unificada, cibersegura e acessível 24 horas por dia.
Precisa de otimizar a segurança física do seu centro de dados?
A nossa equipa de engenheiros especializados analisa as plantas e requisitos técnicos da sua instalação para desenhar uma arquitetura de controlo de acessos à medida, eficiente e de alta disponibilidade.