


O paradigma tradicional dos sistemas de alarme para o lar e a empresa baseou-se durante décadas na deteção puramente reativa.
Role para saber mais
O paradigma tradicional dos sistemas de alarme para o lar e a empresa baseou-se durante décadas na deteção puramente reativa: o sistema, através de detetores volumétricos (PIR) ou contactos magnéticos simples, alertava as forças de segurança apenas quando o intruso já tinha conseguido transpor a porta, arrombar uma janela ou penetrar no perímetro interior. No exigente contexto da luta contra a ocupação ilegal, este atraso operacional é completamente inaceitável. Uma vez que o ocupante se encontra no interior do imóvel e assegura a porta atrás de si, adquire o controlo físico do espaço e pode começar a entrincheirar-se ou, no pior dos casos, invocar a inviolabilidade do domicílio, obrigando o legítimo proprietário a iniciar um moroso e stressante protocolo de despejo judicial ou policial. Por conseguinte, os controlos de acesso anti-ocupação mais avançados fundamentam-se conceptual e tecnologicamente na deteção antecipada ou pré-alarme, intervindo de forma drástica na fase preparatória ou de tentativa de roubo, muito antes de a barreira mecânica colapsar. Esta vital antecipação estratégica é alcançada através da integração oculta de sensores de vibração e choque de altíssima precisão, diretamente embutidos na estrutura da blindagem da porta, no aro e no corpo da fechadura motorizada. Tecnologias de vanguarda, como as membranas sem fios dotadas de tecnologia BlueQuotient ou os avançados conjuntos de sensores piezométricos integrados de fábrica em portas eletrónicas como a STM Antiokupa, analisam de forma contínua e impercetível o padrão micrométrico das ondas mecânicas que se transmitem através do aço e da madeira. Estes sensores não são meros detetores de movimento; estão calibrados algoritmicamente através de microprocessadores internos para discriminar de forma inteligente entre ruídos ambientais inócuos ou vibrações estruturais naturais (como o embate de fortes rajadas de vento, o golpe acidental de uma bola ou as vibrações geradas pelo tráfego de veículos pesados nas proximidades) e os impactos rítmicos, continuados e de frequências específicas que são a assinatura característica e inconfundível de um ataque de efracção. Esta assinatura sísmica produz-se irremediavelmente quando um delinquente utiliza um pé-de-cabra para forçar o aro, golpeia um cilindro para fazer “bumping”, aplica uma coroa perfuradora sobre o escudo protetor ou utiliza um extrator de canhões.
No milissegundo em que o algoritmo deteta e confirma a assinatura sísmica de um ataque real, o sistema de controlo de acesso ativa imediatamente e de forma autónoma os protocolos de alerta máximo. Gera e envia um sinal encriptado de alarme prioritário para a Central Recetora de Alarmes (CRA) e, simultaneamente, notifica o proprietário ou administrador da propriedade através de notificações push de alta prioridade em aplicações de dispositivos móveis. Esta transmissão telemática de dados em tempo real resulta absolutamente transformadora: assegura que as patrulhas da polícia sejam despachadas para a localização do imóvel enquanto o agressor ainda se encontra no exterior, frustrado e a desperdiçar tempo na sua tentativa de vulnerar a implacável barreira física RC4. Em sistemas integrais como o mencionado STM Antiokupa, o disparo de alarme ativa adicionalmente um canal de comunicação de áudio bidirecional (falar-escutar), permitindo aos operadores da CRA avisar verbalmente os intrusos de que foram detetados e de que a intervenção policial é iminente, o que gera um efeito dissuasor fulminante. Complementando a deteção sísmica exterior, a integridade da própria eletrónica de controlo e leitura está zelosamente protegida por interruptores eletromecânicos ou óticos de sabotagem, conhecidos tecnicamente como “tampers”. Um circuito “tamper” anti-intrusão é um laço de segurança fechado e monitorizado constantemente que supervisiona a carcaça física do leitor de proximidade RFID, o teclado numérico, a fechadura motorizada ou a caixa do painel de controlo principal. Qualquer tentativa física de abrir a carcaça com chaves de fendas, perfurar o dispositivo com berbequins, injetar espumas expansivas, aplicar arcos elétricos (tasers) ou arrancar violentamente o equipamento da parede rompe instantaneamente este circuito contínuo. Esta interrupção desencadeia de forma local e remota um alarme de sabotagem da máxima severidade. Esta camada de redundância assegura que os atacantes mais sofisticados não possam neutralizar cegamente o sistema de controlo de acesso através da destruição ou manipulação do seu hardware exposto ao exterior. Nos controladores de acesso mais avançados, a deteção confirmada de um ataque por “tamper” induz automaticamente um bloqueio lógico e irreversível (lockdown interno), isolando os relés da fechadura de qualquer ordem eletrónica externa e exigindo a intervenção presencial de um técnico ou administrador com credenciais de nível superior para restabelecer o sistema
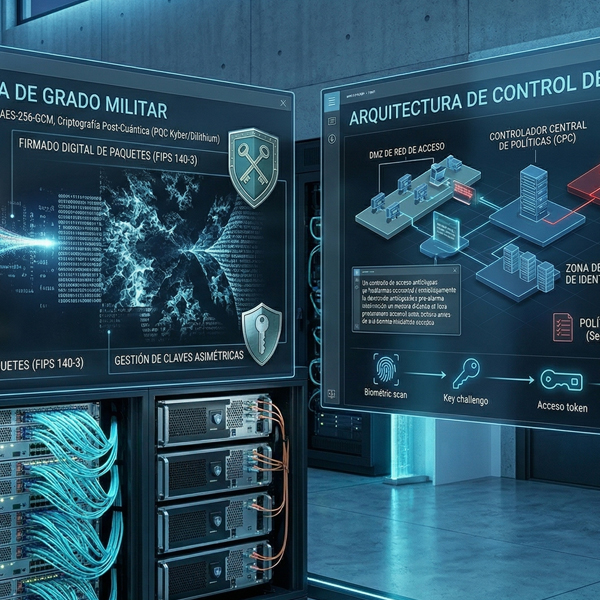
A conjunção de uma robustez física extrema e uma deteção perimetral antecipada deve, obrigatoriamente, ser respaldada e orquestrada por uma arquitetura eletrónica invulnerável face à clonagem, ao sequestro de dados (sniffing) e aos ciberataques de força bruta. Historicamente, o vetor de ataque eletrónico mais comum, simples e explorado pelas máfias da ocupação tem sido a clonagem indiscriminada de cartões RFID de proximidade tradicionais. As credenciais (cartões, porta-chaves ou pulseiras) que operam na antiga e ubíqua frequência de 125 kHz transmitem o seu identificador único (UID) em texto simples através de ondas de rádio não protegidas sempre que se aproximam de um campo magnético compatível. Equipamentos de clonagem portáteis, miniaturizados e extremamente económicos (facilmente adquiríveis em plataformas de comércio eletrónico) podem intercetar, ler e armazenar este sinal a curta distância da vítima, para posteriormente replicá-lo com total fidelidade em cartões em branco. Este processo permite aos ocupantes organizados gerar chaves-mestras perfeitas sem deixar qualquer rasto físico de forçamento na fechadura, iludindo por completo a segurança mecânica. Para erradicar definitivamente esta grave vulnerabilidade estrutural, as plataformas de controlo de acesso de muito alta segurança, lideradas por ecossistemas como o ATRIUM KRYPTO da CDVI, descartaram as tecnologias legadas e implementam encriptação simétrica avançada e certificação digital em todos e cada um dos elos da cadeia de transmissão de dados. O revolucionário sistema KRYPTO implementa a tecnologia de credenciais inteligentes MIFARE DESFire EV2 (e progressivamente EV3), operando na frequência de alta segurança de 13,56 MHz. Ao contrário dos cartões passivos antigos que simplesmente “gritam” o seu código ao ar, estas credenciais possuem um verdadeiro microprocessador integrado e um sistema de ficheiros encriptado. Ao interagir com o leitor, executam um complexo protocolo de autenticação mútua de desafio-resposta (challenge-response). A comunicação no ar (interface RF) entre a credencial — seja um cartão de policarbonato endurecido, um robusto porta-chaves metálico da série METAL-D ou um tag adesivo — e o leitor mural da série K (como os modelos K2, KPROX ou KPAD) está protegida bidirecionalmente por uma robusta cifragem AES (Advanced Encryption Standard) de 128 bits. Uma vez que o leitor mural autentica fidedignamente o cartão e verifica a sua legitimidade criptográfica, deve transmitir este pedido de acesso ao controlador central ou “cérebro” do sistema (como o potente modelo A22K, que gere até duas portas de alta segurança e quatro leitores de entrada/saída) de forma segura. Esta transmissão crítica não é realizada através do obsoleto protocolo Wiegand em texto simples, suscetível de ser contornado com dois simples cabos, mas sim através de um bus de dados RS-485 utilizando o protocolo estandarizado seguro OSDP v2 (Open Supervised Device Protocol). O sistema KRYPTO eleva a segurança deste canal aplicando uma segunda camada impenetrável de encriptação AES de 256 bits entre o leitor e o controlador. Finalmente, a vital comunicação em rede (TCP/IP) entre o controlador A22K instalado in situ e o servidor centralizado, a interface web de gestão na nuvem ou o smartphone do administrador, está completamente blindada através de certificados SSL/TLS (protocolo HTTPS), garantindo que os dados fluam por um túnel virtual seguro. A genialidade desta arquitetura de encriptação de ponta a ponta (end-to-end encryption) reside na gestão dinâmica das chaves. Sempre que uma credencial é apresentada perante um leitor KRYPTO, um algoritmo proprietário e secreto da CDVI gera uma chave de autenticação única, matemática e efémera (session key) para essa transação específica. Este dinamismo faz com que a clonagem, o “skimming” ou os ataques de repetição (replay attacks) sejam matemática e computacionalmente impossíveis de realizar, garantindo com uma certeza absoluta que apenas os utilizadores que foram legítima e explicitamente registados na base de dados do sistema poderão acionar as potentes fechaduras motorizadas e obter acesso ao imóvel.
A constante evolução e digitalização destas credenciais culminou na adoção massiva de chaves virtuais alojadas diretamente em dispositivos móveis, sendo a tecnologia Mobile-PASS da ATRIUM um expoente destacado. Através de uma aplicação segura, gratuita e intuitiva (ATRIUM BT), que comunica via protocolo Bluetooth Low Energy (BLE) e encriptação AES com o leitor da porta (modelos K1BT), os utilizadores podem validar o seu acesso de forma fluida utilizando exclusivamente o seu smartphone. Para maximizar a usabilidade, a higiene (aspeto crucial em ambientes sanitários e corporativos pós-pandemia) e a acessibilidade sem comprometer em momento algum a rigidez da segurança criptográfica, estes sistemas inovadores oferecem até cinco modalidades distintas de abertura inteligente:
A distribuição e gestão destas credenciais móveis (Mobile-PASS) realiza-se de forma 100% telemática e remota a partir do servidor ATRIUM, enviando links de ativação ou códigos QR diretamente para o terminal do utilizador, o que elimina radicalmente os elevados custos logísticos e o risco de perda ou subtração de chaves físicas. Para proprietários de habitações para arrendamento, administradores de condomínios ou gestores de apartamentos turísticos, esta capacidade traduz-se num poder de controlo absoluto: podem revogar ou pausar instantaneamente o acesso a um utilizador específico no momento exato em que termina um contrato de arrendamento ou se detetarem comportamentos anómalos, bloqueando preventivamente e à distância a passagem a potenciais ocupantes ou subarrendatários ilegais.
| Vetor de Ataque Tecnológico Identificado | Metodologia e Ferramentas do Intruso | Contramedida Estrutural no Sistema Anti-ocupação | Protocolo/Estándar de Segurança Aplicado |
| Clonagem de Cartão de Proximidade | Interceção de sinal RFID a 125 kHz para duplicar o UID em texto simples. Uso de copiadoras baratas. | Criptografia Simétrica, Autenticação Desafio-Resposta, Chaves dinâmicas de uso único. | AES-128 / Cartões MIFARE DESFire EV2/EV3 |
| Interceção de Cablagem Exterior | Corte da cablagem Wiegand entre leitor e controlador para injetar dados falsos e forçar a abertura do relé. | Comunicação completamente cifrada, bidirecional e supervisionada no bus de dados RS-485. | RS-485 / Protocolo OSDP v2 com cifragem AES-256 |
| Ataque de Suplantação Biométrica (Spoofing) | Uso de dedos falsos de silicone, gelatina balística, ou fotografias de muito alta resolução perante câmaras 2D. | Sensor de imagem multiespectral (MSI), Deteção algorítmica de vitalidade subdérmica e fluxo sanguíneo. | Standard ISO PAD (Presentation Attack Detection) |
| Sabotagem Física e Destrutiva do Leitor | Destruição a golpes do hardware exterior para aceder à base de dados de utilizadores ou provocar um curto-circuito no relé. | Separação de inteligência e potência; cabeças exteriores “burras” sem armazenamento nem relés. Alertas de manipulação imediata. | Relés situados em zona segura interior (Controlador A22K), Sensores Tamper integrados |
Para ambientes arquitetónicos de criticidade absoluta — como as sedes de instituições bancárias e financeiras, salas de servidores, laboratórios de investigação ou complexos residenciais de luxo — onde o compromisso de uma única credencial roubada poderia resultar catastrófico, a autenticação baseada exclusivamente na “posse” (cartões RFID ou telemóveis) resulta insuficiente e deve ser obrigatoriamente complementada com a autenticação baseada na “inerência”, ou seja, a biometria. Os leitores biométricos de última geração integrados nos sistemas anti-ocupação evoluíram de forma espantosa, transcendendo as graves limitações técnicas e de segurança que assolavam os sensores óticos ou capacitivos tradicionais, os quais eram facilmente enganáveis e sofriam de elevadas taxas de falso rejeite devido à sujidade ou ao desgaste da pele. Dispositivos de vanguarda integrados no ecossistema da CDVI, como o sofisticado leitor de impressões digitais ievo ultimate, lideram este salto qualitativo ao incorporar tecnologia militar de imagem multiespectral (MSI). Esta tecnologia revolucionária não se limita a cartografar de forma superficial a topografia bidimensional das cristas papilares da epiderme. Pelo contrário, o sensor emite até nove comprimentos de onda de luz polarizada e não polarizada distintos que penetram ativamente nos tecidos humanos até uma profundidade de 4 milímetros por baixo da superfície visível da pele. Este escaneamento em profundidade permite ao leitor analisar e identificar o intrincado padrão da impressão digital interna e a estrutura do leito capilar e dos vasos sanguíneos. O resultado é uma leitura de uma precisão inigualável que assegura a autenticação do utilizador mesmo em condições ambientais e físicas extremas: se os dedos estiverem muito molhados, cobertos de pó industrial, severamente danificados ou erodidos pelo trabalho manual, ou mesmo se o utilizador usar certos tipos de luvas de látex ou nitrilo (uma característica essencial para a higiene em blocos operatórios de hospitais ou clínicas). Fundamentalmente, do ponto de vista da cibersegurança e da prevenção de fraudes, esta tecnologia MSI inclui de forma inerente uma infalível deteção de vitalidade (liveness detection). Esta capacidade cumpre rigorosamente os estritos padrões internacionais ISO PAD (Presentation Attack Detection) contra a suplantação de identidade (spoofing), impedindo de forma categórica que delinquentes especializados possam vulnerar o sistema utilizando impressões digitais falsas e elaboradas fabricadas com silicone, látex, gelatina balística ou através da impressão de fotografias de alta resolução tiradas às vítimas.
Além disso, para cumprir com as cada vez mais estritas normas europeias de proteção de dados pessoais (como o RGPD ou GDPR), o design da arquitetura de hardware destes sistemas biométricos descentraliza por completo a informação crítica e sensível. A cabeça leitora biométrica que fica exposta no exterior do edifício, à mercê do público e de possíveis vândalos, não armazena absolutamente nenhum dado biométrico, imagem de impressão digital nem algoritmo na sua memória local. Durante o processo de registo de um novo utilizador, a topografia da impressão digital capturada converte-se imediatamente e através de algoritmos matemáticos complexos numa máscara digital (um hash criptográfico irreversível). Esta máscara é transmitida de forma segura e processada, armazenada e comparada exclusivamente numa placa de interface inteligente (como a unidade de controlo IEVO-MB, que pode gerir até 50.000 impressões digitais) que se encontra hermeticamente protegida e instalada no interior da zona segura do edifício. Esta segregação de funções elimina pela raiz o enorme risco de extração e roubo de dados biométricos confidenciais no caso de a unidade exterior sofrer um ato de vandalismo extremo ou ser subtraída por uma organização criminosa. Alternativamente, para fluxos de tráfego intenso onde se requer uma validação rápida e sem fricções, ou em ambientes estéreis onde o contacto físico deve ser minimizado, os terminais de reconhecimento facial de alta velocidade (como o modelo IFACE da CDVI) oferecem uma solução formidável. Estes dispositivos estão providos de um complexo conjunto de câmara estereoscópica dupla infravermelha que realiza um mapeamento tridimensional e volumétrico em tempo real do rosto do utilizador, oferecendo um acesso extremamente fluido, higiénico e sem contacto físico, e descartando de imediato qualquer tentativa de engano através do uso de máscaras de silicone, vídeos reproduzidos em tablets ou fotografias bidimensionais planas.
O potente software de servidor que vertebra, unifica e dá vida à tomada de decisões lógicas nos painéis de controlo de acesso de alta gama (como o galardoado software gratuito ATRIUM ou a suite de nível corporativo CENTAUR Enterprise) permite aos engenheiros de segurança configurar lógicas booleanas e macros automatizadas altamente avançadas. Estas rotinas estão orientadas de maneira específica e milimétrica para a mitigação proativa da intrusão, a gestão de crises e a proteção dos ocupantes. Duas das configurações arquitetónicas e lógicas mais críticas, efetivas e procuradas na prevenção da ocupação organizada e do assalto violento são o estrito controlo de eclusas (função interlock) e o drástico protocolo de confinamento ou bloqueio de emergência geral (função lockdown). A configuração espacial e eletrónica em modo eclusa ou interlock é uma estratégia fundamental de design de controlo de acessos que exige a instalação física e sequencial de duas portas de alta segurança consecutivas na entrada principal de um edifício, criando entre elas uma zona de transição estanque, vigiada e isolada do exterior. A lógica de programação embutida no microprocessador do controlador (executada impecavelmente, por exemplo, através da intuitiva função de configuração “one-click interlock” do sistema ATRIUM) estabelece uma dependência elétrica e lógica absolutamente estrita entre ambos os pontos de fecho perimetrais: o controlador negará sistematicamente o impulso elétrico necessário para a abertura da porta interior até que os sensores de estado de alta precisão (contactos magnéticos ocultos ou interruptores dos trincos) confirmem de forma indubitada que a porta exterior pesada está fisicamente fechada e mecanicamente bloqueada a 100%. Este implacável mecanismo físico e lógico neutraliza de forma altamente efetiva as intrusões furtivas por técnicas de “tailgating” ou “piggybacking” (seguir ou entrar atrás de um utilizador autorizado), que constitui o método não violento mais comum e estatisticamente bem-sucedido através do qual os ocupantes profissionais e os observadores de máfias aproveitam a abertura legítima de uma porta por parte de um vizinho distraído ou um funcionário para se deslizarem subrepticiamente nas zonas comuns ou corredores de um edifício. Ao aplicar a lógica de eclusa, se um intruso conseguir cruzar o primeiro umbral, ficará irremediavelmente preso e contido na zona de exclusão, uma vez que carece de credenciais RFID ou biométricas válidas para acionar a segunda porta interior, e a porta atrás de si já se terá bloqueado automaticamente. Este confinamento temporal permite à central recetora de segurança ou aos porteiros verificar visualmente a anomalia de forma segura através de câmaras de circuito fechado e despachar de imediato as autoridades policiais competentes para proceder à sua identificação e detenção. Por seu lado, a função de Lockdown (Confinamento ou Fecho de Emergência) representa a resposta tática extrema, coordenada e massiva de um edifício inteligente face a uma tentativa ativa de ocupação em massa, a irrupção de bandos organizados ou um ataque violento em curso com múltiplos agressores. Ao ativar-se este protocolo de máxima severidade — seja através da pressão de um botão físico de pânico dissimulado debaixo da mesa do porteiro (botão de porteiro ou caretaker button), um comando executado remotamente a partir do servidor web de gestão global, uma macro automática programada para disparar instantaneamente ao detetar a rutura de um sensor “tamper” perimetral, ou uma ordem de alta prioridade enviada de forma sem fios a partir de uma aplicação móvel de segurança requerendo um duplo fator de autenticação e palavra-passe — o sistema informático revoga, suspende e invalida instantânea e universalmente todos os níveis de acesso e privilégios padrão programados para os utilizadores regulares do edifício.
Numa fração de segundo, todas e cada uma das leitoras de cartões, terminais biométricos e teclados numéricos do perímetro exterior e interior desabilitam a possibilidade de entrada. Simultaneamente, todas as pesadas fechaduras motorizadas e os enormes retentores eletromagnéticos de alto tonelagem entram automaticamente num modo operativo de máxima segurança denominado “Fail Secure” (bloqueio incondicional e retenção de trincos na ausência de ordem contrária), selando de forma hermética as áreas perimetrais, as salas de servidores, os gabinetes de direção e qualquer zona designada de alto valor patrimonial. Simultaneamente à ação de tranca física, o protocolo de lockdown está capacitado para orquestrar e desencadear uma sinfonia de respostas secundárias de alerta e dissuasão: a ativação automática de alarmes sonoros ensurdecedores de alta potência, o acendimento de iluminação estroboscópica dissuasora de cor vermelha e azul em vestíbulos para desorientar os agressores, e a execução imediata de rotinas de software que enviam correios eletrónicos automáticos (e mensagens SMS através de gateways API) alertando de forma detalhada as Forças e Corpos de Segurança do Estado e os altos administradores da rede sobre a natureza e localização exata da crise. Resulta de suma importância destacar que, para cumprir rigorosamente com as exigentes normas europeias e internacionais de segurança da vida humana (Life Safety) face a incêndios e pânico (tais como a norma EN 13637 ou a EN 1125), o protocolo informático de lockdown intervém e bloqueia de maneira exclusiva e restritiva nas ordens lógicas de entrada do exterior para o interior. A abertura mecânica e física do interior do recinto para a rua, seja através de grandes puxadores ou através da pressão sobre robustas barras antipânico acopladas a dispositivos motorizados de emergência (como os modelos especializados e-DAS ou fechaduras específicas para saídas de evacuação), mantém-se sempre plenamente operativa e livre de obstáculos. Este design mecânico inteligente e iniludível garante uma evacuação segura, rápida e sem engarrafamentos de todos os residentes ou funcionários legítimos que necessitem de fugir da ameaça, equilibrando de forma magistral a necessidade imperiosa de isolar e imobilizar o intruso no exterior com a exigência legal de prevenção de riscos profissionais e proteção contra incêndios. O nível de sofisticação e granularidade do software de gestão corporativa permite aos arquitetos de segurança estabelecer intrincadas regras de exceção nestes cenários críticos de lockdown. Por exemplo, através do potente motor de regras do sistema ATRIUM, os administradores de sistemas podem desenhar e atribuir perfis de acesso especiais de “Anulação” (Override) ou “Superutilizador” exclusivamente a membros de equipas táticas de resposta policial, brigadas de bombeiros ou ao pessoal diretivo superior de segurança privada corporativa. Estes indivíduos portam credenciais encriptadas específicas, fortemente autenticadas, que conservam milagrosamente a sua capacidade de passagem e abertura de portas mesmo durante a vigência de um estado de lockdown absoluto em todo o complexo. Do mesmo modo, para manter um rigor absoluto na gestão diária da lotação e da identidade, o sistema incorpora complexos algoritmos lógicos de Anti-passback. Esta função previne eficazmente o uso fraudulento, a clonagem inadvertida ou o empréstimo intencionado de cartões de acesso (uma prática comum entre subarrendatários ilegais) ao requerer inexcusavelmente que o sistema registe um evento válido de “entrada” num leitor perimetral exterior antes de permitir autorizar um evento lógico de “saída” no leitor interior correspondente. Desta forma, o sistema penaliza e bloqueia instantânea e automaticamente aquelas credenciais ou identidades móveis que tentem ser utilizadas simultaneamente por diferentes pessoas físicas em diferentes pontos ou portas do imenso imóvel, erradicando o problema dos cartões partilhados.
Para garantir um sucesso operacional, tático e legal sustentado face à crescente ameaça da ocupação organizada, um sistema de controlo de acesso não deve ser desenhado, instalado nem atuar nunca como um silo tecnológico isolado ou uma entidade autónoma desligada. Pelo contrário, deve ser concebido desde a sua génese como o nó central, o autêntico cérebro nevrálgico de um ecossistema holístico e integrado de segurança convergente, no qual se entrelaçam e comunicam fluidamente as redes de videovigilância IP, os sistemas perimetrais anti-intrusão, os subsistemas de controlo de elevadores e as modernas plataformas de telegestão na nuvem. A integração nativa destes subsistemas através da rede local corporativa (LAN) ou através de ligações encriptadas TCP/IP permite sincronizar milimetricamente qualquer evento de acesso físico com o sistema de gravadores do Circuito Fechado de Televisão (CCTV). Através da instalação de avançados módulos lógicos de integração de vídeo bidirecional (como a sofisticada licença de software AVISION desenhada especificamente para os sistemas ATRIUM), qualquer alerta, anomalia ou incidência reportada por um leitor de acesso numa porta remota — seja o rejeite repetido de um cartão roubado, a introdução de um código PIN sob coação, o uso de uma credencial fora do horário de escritório permitido, ou a dramática ativação de um sensor sísmico de vibração por um ataque físico — gera automática e instantaneamente o aparecimento de uma janela emergente (“pop-up”) do fluxo de vídeo em alta definição (live stream) no ecrã de monitorização do centro de controlo de segurança. O motor de bases de dados do software vincula de forma indelével o metadado do evento de acesso (hora, data, porta, utilizador teórico, tipo de alarme) com um videoclip empacotado que abrange os 10 segundos de gravação prévios ao incidente (pré-alarme) e os 30 segundos de gravação posteriores ao alerta. Esta fusão de dados e vídeo proporciona ao operador de segurança ou ao gestor do edifício uma evidência visual, contextual e imediata do sujeito atacante ou do utilizador legítimo, o que resulta não só útil a nível operacional, mas absolutamente indispensável a nível judicial para a elaboração rápida e fundamentada do auto policial. Esta prova combinada (log criptográfico mais vídeo HD) é o pilar sobre o qual se sustenta o pedido a um juiz ou a uma patrulha para ativar o despejo imediato sob a figura jurídica de crime flagrante de violação de domicílio. Ampliando o anel defensivo para o nível perimetral exterior das urbanizações, complexos industriais ou comunidades de proprietários, as soluções sem fios seguras e as integrações analíticas de inteligência artificial (IA) expandem enormemente a capacidade de alerta precoce e prevenção. Os potentes sistemas de Leitura Automática de Matrículas (LPR ou ANPR), dotados de algoritmos de visão artificial, ligam-se fisicamente ao controlador de acessos principal (como o A22K) através de conversores de protocolo standard Wiegand de 26 bits. Esta simbiose permite governar e autorizar a abertura automatizada de grandes portões basculantes, barreiras de parque ou pilares retráteis de forma exclusiva e excludente para os veículos cujas placas de matrícula tenham sido previamente registadas na base de dados de utilizadores legítimos. Ao gerir as listas brancas de veículos de forma centralizada no software de acessos, bloqueia-se fisicamente o avanço e a entrada no recinto privado de possíveis redes de crime organizado ou máfias de ocupação, que habitualmente utilizam carrinhas ou veículos industriais volumosos sem registar para transportar ferramentas pesadas de efracção, materiais de construção ou bens domésticos destinados a assentar a usurpação de um imóvel vazio em tempo recorde. Nos espaços circundantes, jardins e vias de acesso, a implementação de transmissores e recetores de radiofrequência de alta segurança com tecnologia dinâmica Rolling Code e encriptação de grau bancário AES-128 (como a provada série de dispositivos Erone 128 ou os versáteis recetores multicanal CubeX) facilita enormemente aos administradores a gestão remota e sem fios de enormes circuitos de iluminação domótica, sirenes acústicas e a abertura automatizada de domos motorizados ou persianas. A capacidade de acender potentes focos de iluminação a longas distâncias simplesmente portando um pequeno comando à distância encriptado atua como um mecanismo de dissuasão ativa de incalculável valor, afugentando e frustrando a aproximação de meliantes às fachadas escuras ou pontos cegos da propriedade durante a noite, momentos críticos onde costumam produzir-se os assaltos.
Finalmente, dentro da bateria de estratégias defensivas tecnológicas, a capacidade de simulação de presença emerge como uma tática complementar de provada eficácia prática, especialmente útil para proprietários de segundas residências, apartamentos turísticos fora de época ou carteiras de apartamentos de fundos de investimento. Está sobejamente documentado que os ocupantes profissionais e os observadores das redes de extorsão levam a cabo prolongados e metódicos trabalhos prévios de vigilância, observação e inteligência (muitas vezes marcando as portas com pequenos fios de silicone ou pedaços de plástico para detetar se são abertas) com o objetivo de identificar inequivocamente aqueles imóveis que se encontram permanentemente desabitados, e que, portanto, constituem alvos vulneráveis, de baixo risco penal e alta rentabilidade para a usurpação. Os ecossistemas de segurança modernos, que se encontram intimamente interconectados através de sofisticados controladores de domótica residencial ou através do uso inteligente dos múltiplos atuadores e relés auxiliares de saída que possui a própria central de controlo de acessos (por exemplo, o módulo AIOM de 10 saídas associado ao sistema ATRIUM), permitem aos engenheiros programar intrincadas rotinas de automatização e macros. Estas sequências programadas acionam a iluminação interior de diferentes divisões sequencialmente, sobem e descem de forma sincronizada robustas persianas motorizadas de segurança (certificadas com graus de resistência RC4 contra a alavancagem) e até ativam e desativam dispositivos sonoros ou aparelhos de televisão em horários programados de forma aleatória ou através do uso de temporizadores cíclicos. Esta fachada tecnológica que projeta uma ilusão de ocupação humana constante e atividade errática engana com sucesso os observadores e vigilantes externos apostados na rua. Ao perceberem um alto nível de imprevisibilidade e risco de confronto físico ou deteção imediata por parte dos supostos inquilinos da habitação, as máfias descartam rapidamente o imóvel, eliminando-o definitivamente da sua lista de objetivos potenciais e deslocando a sua atividade delituosa para propriedades vizinhas que careçam deste tipo de contramedidas inteligentes e ativas. A conceção, engenharia e aplicação do controlo de acesso na luta assimétrica contra a ocupação ilegal transitou, em apenas uma década, de um foco obsoleto baseado na simples obstrução física e na adição de trincos mecânicos cada vez mais pesados, para um paradigma infinitamente mais sofisticado baseado na gestão algorítmica, na inteligência preventiva e, de maneira fundamental, na geração incessante de valor probatório da propriedade e do uso do imóvel. O funcionamento real e efetivo destes complexos sistemas articula-se numa resposta de espetro completo, escalonada em quatro pilares fundamentais que atuam em perfeita simbiose:
Em primeiro e fundamental lugar, a infraestrutura física opõe uma resistência mecânica e estrutural verdadeiramente superlativa. A implementação generalizada de portas blindadas certificadas RC4 sob normas europeias, unida à instalação de fechaduras motorizadas multiponto com pressões de contenção que superam largamente as toneladas de força (como os impressionantes 6000 daN da série Sersys), dissipa por completo a eficácia tática das ferramentas pesadas de efracção empregues habitualmente pelos grupos atacantes, convertendo o forçamento numa tarefa inviável pelo tempo e o ruído excessivo que requereria.
Em segundo lugar, a camada eletrónica perimetral antecipa drasticamente a intrusão. A integração invisível de sensores de vibração sísmica avançados e circuitos fechados de sabotagem eletromecânica (“tampers”) transforma a porta inerte num organismo tecnológico reativo, capaz de alertar instantaneamente as centrais de monitorização profissional e os proprietários segundos antes de a barreira física começar a ceder. Este salto qualitativo muda por completo o quadro temporal do ataque, mobilizando os efetivos policiais e impedindo materialmente a consumação do ato de entrada e consolidação no interior da habitação.
Em terceiro lugar, a criptografia de última geração garante a inviolabilidade lógica de todo o processo de validação e identidade. Através da adoção estandarizada de protocolos de comunicação supervisionados como OSDP v2, a aplicação de encriptação AES-256 de ponta a ponta e o uso de autenticação biométrica multiespectral de grau forense, a indústria conseguiu neutralizar de forma definitiva o enorme risco inerente à clonagem indiscriminada, à cópia de chaves e à suplantação de identidade (spoofing) que caracterizava e condenava ao fracasso os antigos leitores passivos de proximidade.
Por último, e de maneira absoluta e crucialmente determinante no atual e mutável panorama jurídico espanhol, a robusta arquitetura do software de gestão e a sua capacidade insobornável para gerar registos de eventos inalteráveis, dotados de selagem temporal criptográfica, interagem de forma direta e sinérgica com as novas disposições da Lei Orgânica 1/2025. Os minuciosos traços de dados digitais deixados pela telegestão remota, o uso de avançadas credenciais móveis Bluetooth e as sequências de vídeo associadas aos alarmes integrados, provêem ao Estado de Direito o suporte documental, empírico e irrefutável necessário para classificar juridicamente e sem margem para dúvidas a ocupação como um crime flagrante de violação de domicílio. Desta forma integral, a tecnologia moderna de controlo de acessos não só dissuade psicologicamente e resiste fisicamente ao assalto violento dos ocupantes organizados, como, em última instância, dota o cidadão proprietário da alavanca probatória definitiva, legal e inquestionável para instar a atuação policial mais expedita e garantir a restituição imediata e pacífica do seu património imobiliário. A proteção dos ativos, portanto, já não é apenas uma questão de ter o melhor cadeado, mas de implementar o ecossistema digital mais inteligente.
